Cybersecurity, le minacce AI lanciano una corsa agli armamenti
Le notizie di attacchi informatici importanti verso aziende e istituzioni sono ormai giornaliere, con l’AI che ha diminuito enormemente i costi per portare a termine questo tipo di operazioni. Le recenti trimestrali delle società di cybersecurity lo dicono chiaramente: è in atto una vera corsa agli armamenti nella sicurezza informatica, con le aziende che cercano di proteggersi da violazioni che in media costano quasi 5 milioni di euro, secondo IBM.
Indice dei contenuti
L'AI accelera gli attacchi e spinge il mercato della cybersecurity
Lo scorso aprile, Anthropic ha offerto uno scorcio su come l’AI potrebbe trasformare le minacce informatiche. Il suo modello Claude Mythos Preview è stato in grado di identificare falle del software, scrivere codice per sfruttarle ed eseguire un’intrusione in più fasi con una guida umana limitata. Nei giorni successivi i titoli della cybersecurity sono scesi, un fatto che la Bank for International Settlements (BIS) ha interpretato come il timore degli investitori che l’AI potesse rendere obsoleti gli attuali prodotti di sicurezza.
Come si legge nell’analisi di Andrew Ye, Investment Strategist di Global X, le successive stagioni delle trimestrali hanno messo in discussione questa lettura. Anziché indebolire la domanda di cybersecurity, l’AI sembra accelerarla. Nei due trimestri successivi, i maggiori fornitori di sicurezza pure-play quotati hanno registrato una domanda in accelerazione, attribuendola all’AI. CrowdStrike ha generato un record di net new ARR (nuovi ricavi ricorrenti annui netti) di 332,8 milioni di dollari, con una crescita del 51% su base annua. Palo Alto Networks ha aggiunto - in un solo trimestre - quasi 970 milioni di dollari di net new ARR relativi alla sicurezza di nuova generazione, circa il doppio dell’anno precedente. Zscaler ha riferito che gli ordini di security-for-AI sono aumentati di oltre il 50%, mentre Okta ha riportato un portafoglio ordini di abbonamento di 4,86 miliardi di dollari, in aumento del 17%.
Il contesto che emerge appare come una corsa agli armamenti nella cybersecurity, osserva Global X, motivata dall’AI. L’AI sta rendendo infatti gli attacchi informatici più rapidi ed economici. Claude Mythos Preview ha raggiunto un tasso di successo del 68,6% in compiti di cybersecurity di livello esperto, seguito poche settimane dopo dal 71,4% di GPT-5.5 di OpenAI. La Bank for International Settlements stima che un attacco completo costi ora all’incirca tra 5mila e 10mila dollari utilizzando un modello di frontiera e appena mille o duemila dollari utilizzando un’alternativa a più basso costo.
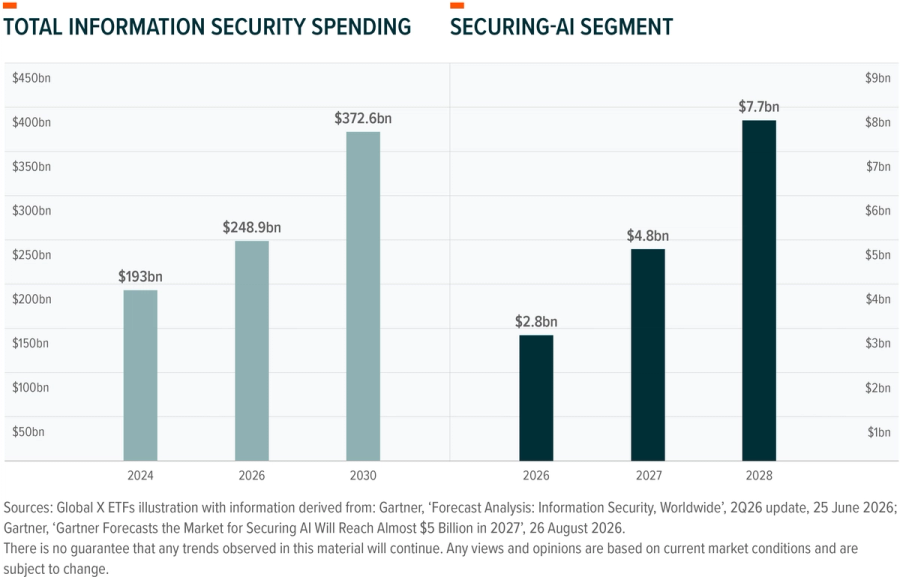
Per questo motivo, spiega Global X, la scoperta delle vulnerabilità sta superando la capacità di correzione. Il numero di vulnerabilità critiche pubblicate al giorno è salito da circa sette nel periodo 2018-2021, a 10 nel periodo 2022-2025, fino a quasi 20 da aprile 2026; i budget per la cybersecurity stanno aumentando di conseguenza. Gartner prevede una spesa mondiale per la sicurezza informatica di 248,9 miliardi di dollari nel 2026, in crescita fino a 372,6 miliardi entro il 2030. Una violazione dei dati costa ora in media un livello record di 4,99 milioni di dollari, mentre le organizzazioni che utilizzano estensivamente l’AI nelle operazioni di sicurezza hanno risparmiato in media 1,93 milioni di dollari per violazione, secondo il Cost of a Data Breach Report 2026 di IBM.
Cybersecurity, budget in crescita e sfida per i prodotti AI
La chiave di quanto sta accadendo è un’asimmetria evidente per Global X: un difensore deve presidiare continuamente ogni sistema, mentre a un attaccante serve una sola via d’accesso; quindi, ridurre il costo sposta comunque l’equilibrio a favore dell’offesa. Il divario di capacità tra un’élite di squadre statali e un’ordinaria squadra criminale si è ristretto, perché entrambe ora utilizzano la medesima capacità a consumo, ossia i token.
Metà delle organizzazioni violate utilizza ora agenti AI da qualche parte nelle operazioni di sicurezza, precisa Global X, ma solo il 18% li impiega nella gestione delle vulnerabilità, il compito di individuare e correggere le falle prima che qualcuno le raggiunga. Secondo IBM, il tempo medio per identificare e contenere una violazione è oggi di 247 giorni, sei giorni in più rispetto all’anno scorso, anche mentre le tempistiche degli attacchi si comprimevano da settimane a ore. Di conseguenza, alle organizzazioni si raccomanda ora di destinare agenti alla gestione delle vulnerabilità proprio perché i modelli di frontiera ne hanno fatto un bersaglio facile.
Non a caso, rimarca Global X, l’85% delle organizzazioni che hanno subìto una violazione prevede di aumentare i budget di sicurezza in risposta alla minaccia dell’AI di frontiera. Più della metà di queste organizzazioni intende ora acquistare specificamente strumenti di sicurezza e governance dell’AI, con un aumento dell’88% rispetto all’anno precedente. La prova del nove sarà la conversione: i prodotti agentici restano irrilevanti al momento per i ricavi dei fornitori di cybersecurity; perciò, le operazioni concluse nel 2026 dovranno rinnovarsi ed espandersi nel corso del 2027 prima che la categoria possa dirsi comprovata.
In definitiva, conclude Global X, l’AI sta accorciando la distanza tra una vulnerabilità e un’intrusione. Il risparmio medio di 1,93 milioni di dollari rilevato da IBM per le organizzazioni che utilizzano estensivamente l’AI nelle operazioni di sicurezza è la ragione per cui i budget stanno salendo. La domanda è se i prodotti di sicurezza saranno efficaci nel restituire quella distanza al cliente. I tassi di rinnovo, l’espansione e la velocità di ripristino forniranno indicazioni man mano che il tema evolve nei prossimi mesi e anni.
La Finestra sui Mercati
Tutte le mattine la newsletter con le idee di investimento!
